Dirac Live über VLAN-Grenzen: Erreichbar heisst nicht auffindbar
Worum es geht Link zu Überschrift
Mein AV-Receiver, ein Marantz Cinema 50, steht seit Teil 10 meiner Homelab-Serie allein in seinem eigenen VLAN. Er darf ins Internet, aber an nichts Internes. Genau so wollte ich das.
Jetzt soll er eingemessen werden, mit Dirac Live. Die Software läuft auf einem Laptop, das Messmikrofon hängt per USB daran, und der Laptop steuert den Receiver übers Netz: Testtöne abspielen, Messungen aufnehmen, am Ende die Filter hochladen.
Der Laptop gehört in mein Trusted-VLAN. Der Receiver in seins. Und Dirac findet ihn nicht.
Die naheliegende Lösung wäre, den Laptop für die Einmessung ins Netz des Receivers zu stecken. Das geht schnell, funktioniert sicher und muss bei jeder Einmessung wiederholt werden — samt Rückbau, den man garantiert irgendwann vergisst. Ich wollte, dass der Laptop bleibt, wo er hingehört, und trotzdem alles funktioniert.
Der erste Befund hatte mit Dirac nichts zu tun Link zu Überschrift
Bevor es um die Suche ging, ein kurzer Blick in die DHCP-Leases. Der Laptop hatte eine Adresse aus 10.0.50.0/24 — dem Gästenetz.
Er war schlicht im falschen WLAN. Neben dem 802.1X-WLAN, in dem der RADIUS-Server die VLAN-Zuordnung mitschickt, gibt es ein Gäste-WLAN, und dort war er irgendwann einmal angemeldet worden. Im Gästenetz gilt „kein Zugriff nach innen“ und Client-Isolation. Den Receiver hätte er von dort nie gesehen, egal was Dirac tut.
Die Korrektur war eine Zeile am RADIUS-Server: MAC-Adresse des Laptops, VLAN 20. Ins richtige WLAN gewechselt, neue Adresse aus 10.0.20.0/24. Danach noch eine feste Reservierung, weil gleich eine Firewall-Regel an dieser Adresse hängen wird.
Nebenbei: Dass ich per Fernwartung auf den Laptop kam, hatte mich in der Annahme bestärkt, dass er „im Netz“ ist. Das beweist aber nichts. Die Fernwartung lief über einen öffentlichen Vermittlungsserver und hätte aus jedem Netz funktioniert.
Erreichbar ist er Link zu Überschrift
Vom Trusted-VLAN aus darf ich alles, also auch den Receiver. Ein Ping vom Laptop — und keine Antwort.
Der Receiver war im Standby und hatte dabei das Netzwerk abgeschaltet. Aufgeweckt, nochmal gepingt, Antwort. Für die Einmessung lohnt es sich, im Menü des Receivers die Netzwerk-Steuerung auf „Immer ein“ zu stellen, sonst nickt er mitten in einer Messreihe weg.
Damit war klar: Routing und Firewall stimmen. Der Laptop erreicht den Receiver. Dirac findet ihn trotzdem nicht.
Was die Doku sagt — und was nicht Link zu Überschrift
Dirac hat eine Hilfeseite zu genau diesem Thema: welche Ports man in der Firewall freigeben soll. UDP 8801 und 8802 für die Kommunikation während der Messung, TCP 5000 für die Einrichtung, dazu 80 und 443 zu den Dirac-Servern.
Das Naheliegende wäre jetzt, diese Ports freizugeben. Nur: Der Laptop durfte das alles längst. Aus dem Trusted-VLAN ist jede Verbindung erlaubt.
Zwei Dinge stehen auf der Seite nicht. Erstens, in welche Richtung diese Verbindungen aufgebaut werden — ob der Receiver nur antwortet oder auch von sich aus Pakete schickt. Zweitens, wie Dirac den Receiver überhaupt findet. Und genau daran scheiterte es.
Mitschneiden statt raten Link zu Überschrift
Also auf der Firewall mitgeschnitten, zuerst im Netz des Receivers, während ich in Dirac die Suche angestossen habe:
tcpdump -ni vlan0.47 host 10.0.47.104 and not icmp
Zwischen Receiver und Laptop: nichts. Keine Verbindung auf Port 5000, nichts auf 8801 oder 8802. Der Laptop hat nie versucht, den Receiver anzusprechen. Dirac wusste schlicht nicht, dass es ihn gibt.
Dafür sendet der Receiver erstaunlich viel an Multicast-Adressen: Ankündigungen per SSDP auf Port 1900, in regelmässigen Abständen Pakete an Port 3423 und vereinzelt an Port 9131. Ich war zuerst überzeugt, die Pakete an 3423 seien die Antwort auf meine Suche. Sind sie nicht — sie kommen alle 32 Sekunden, ob ich suche oder nicht. Und die Suchanfrage des Laptops kann in diesem Netz gar nicht auftauchen, denn Multicast bleibt in seinem VLAN.
Der zweite Mitschnitt, diesmal auf der Seite des Laptops:
tcpdump -ni vlan0.20 src host 10.0.20.192 and udp and not port 53
Genau ein interessantes Paket, im Moment des Klicks: an 239.255.255.250, Port 1900, 101 Bytes. Eine SSDP-Suchanfrage, ein sogenanntes M-SEARCH.
Damit war der Mechanismus klar: Der Laptop ruft per Multicast in sein eigenes Netz „ist hier ein Receiver?“ — und im Trusted-VLAN antwortet niemand.
Die Lösung, in zwei Teilen Link zu Überschrift
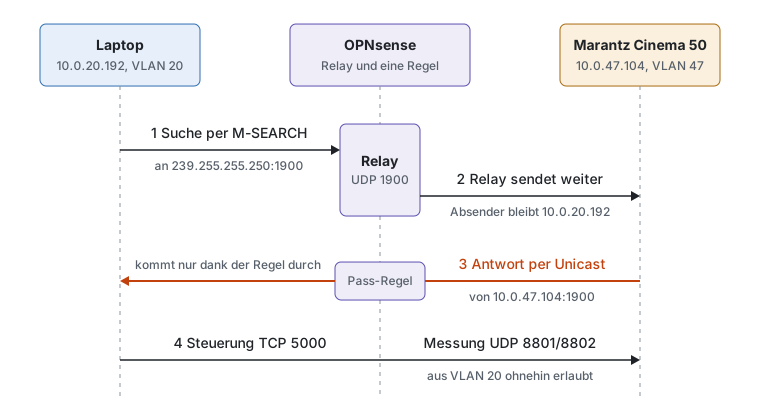
Vier Schritte, zwei davon brauchen Hilfe: Die Frage muss jemand über die Grenze tragen, die Antwort braucht eine eigene Regel.
Teil 1: Die Frage über die Grenze bringen Link zu Überschrift
Multicast wird nicht geroutet. Damit die Suchanfrage im Netz des Receivers ankommt, muss sie jemand aktiv hinübertragen. Auf der OPNsense macht das das Plugin os-udpbroadcastrelay:
| Feld | Wert |
|---|---|
| Relay Port | 1900 |
| Relay Interfaces | Trusted-VLAN und Receiver-VLAN |
| Broadcast Address | 239.255.255.250 |
| Source Address | leer |
| Instance ID | 1 |
Entscheidend ist die Source Address. Bleibt sie leer, sendet das Relay die Anfrage mit der Absenderadresse des Laptops weiter. Trägt man etwas ein, sieht der Receiver die Firewall als Absender und schickt seine Antwort dorthin, wo sie niemandem nützt.
Geprüft habe ich das, bevor ich weitergemacht habe:
tcpdump -ni vlan0.47 udp port 1900 and \( host 10.0.20.192 or src host 10.0.47.1 \)
Ergebnis: die Anfrage mit Absender 10.0.20.192 im Netz des Receivers — und 118 Millisekunden später seine Antwort, direkt per Unicast an den Laptop.
Das Relay arbeitet in beide Richtungen. Auch andere Geräte im Trusted-VLAN können den Receiver jetzt per SSDP suchen, und seine Ankündigungen landen dort. Antworten kann er trotzdem nur an einen einzigen Host, dafür sorgt Teil 2.
Teil 2: Die Antwort durchlassen Link zu Überschrift
Die Antwort des Receivers kam an der Firewall an und wurde geblockt.
Das ist der Punkt, an dem ich am längsten nachgedacht habe, weil er der Intuition widerspricht. Eine Firewall mit Zustandsverfolgung lässt Antworten auf erlaubte Verbindungen normalerweise automatisch durch. Hier gibt es aber keine Verbindung, zu der diese Antwort gehört: Die Anfrage ging an eine Multicast-Adresse und wurde vom Relay neu ausgesendet, nicht geroutet. Für die Firewall ist die Unicast-Antwort des Receivers ein neues Paket aus einem Netz, das nach innen nichts darf.
Also eine Regel auf dem Interface des Receivers, so eng wie möglich:
| Feld | Wert |
|---|---|
| Action | Pass |
| Protocol | UDP |
| Source | 10.0.47.104, Port 1900 |
| Destination | 10.0.20.192, Port any |
Der Zielport muss offen bleiben, weil der Laptop jede Suche von einem anderen Port aus startet. Die Regel steht über den Block-Regeln gegen private Netze — derselbe Fehler wie schon in Teil 10 und 11, diesmal habe ich vorher daran gedacht.
Alles danach baut der Laptop selbst auf, und das darf er ohnehin: Gerätebeschreibung abrufen, Steuerung auf Port 5000, Messdaten auf 8801 und 8802.
Was schiefging Link zu Überschrift
Das Ziel auf „any“. Beim Anlegen der Regel stand das Ziel noch auf der Voreinstellung. Damit hätte der Receiver von Port 1900 aus jedes interne Netz erreicht — genau das, was das eigene VLAN verhindern soll. Gefunden beim Gegenlesen, bevor ich gespeichert habe. Bei Regeln, die eine Grenze aufmachen, lese ich jedes Feld zweimal.
Ein Fehler, der keiner im Netz war. Das Messmikrofon erschien unter Windows nur als „Unbekanntes USB-Gerät“. Kein Treiberproblem — das Mikrofon meldet sich als normales USB-Audiogerät und braucht keinen. Wenn Windows ein Gerät nicht einmal beim Namen kennt, ist das Auslesen der Gerätedaten gescheitert, und das liegt fast immer an Kabel, Hub oder Port. Bei mir war es ein defekter USB-Port am Laptop.
Der Merksatz Link zu Überschrift
Erreichbar heisst nicht auffindbar. Routing und Firewall-Regeln entscheiden, ob ein Gerät ein anderes erreicht. Ob es das andere überhaupt findet, entscheidet ein Mechanismus, der an der VLAN-Grenze aufhört — und der in keiner Port-Liste steht.
Das betrifft nicht nur Dirac. Alles, was Geräte per SSDP, mDNS oder Broadcast sucht, läuft in segmentierten Netzen in dieselbe Wand: Streaming-Geräte, Multiroom-Lautsprecher, Drucker. Die Lösung ist jedes Mal dieselbe Frage: Wer ruft, wer antwortet, und auf welchem Weg kommt die Antwort zurück?
Wo ich jetzt stehe Link zu Überschrift
Dirac findet den Receiver, verbindet sich, spielt Testtöne ab, und das Mikrofon liefert Pegel. Der Laptop bleibt dauerhaft im Trusted-VLAN, der Receiver in seinem eigenen. Dazwischen liegen ein Relay für einen Port und eine einzige Regel für genau einen Absender und genau ein Ziel.
Offen ist zweierlei:
Die vollständige Messung. Getestet sind Suche, Verbindung und Pegel, noch keine komplette Messreihe mit Filter-Upload. Sollte der Receiver während der Messung von sich aus Pakete an den Laptop schicken statt nur zu antworten, würde die Firewall sie blocken. Das sehe ich erst beim ersten echten Durchlauf und trage es hier nach.
Die Pakete an Port 3423 und 9131. Der Receiver sendet sie regelmässig an Multicast-Adressen, für die Gerätesuche von Dirac spielen sie keine Rolle. Was sie tun, weiss ich nicht.
Nächster Schritt Link zu Überschrift
Dirac ist nicht das einzige Einmess-System im Receiver. Audyssey läuft über eine App auf dem Handy — und das Handy liegt in einem ganz anderen Netz. Ob die App den Receiver auf dieselbe Art sucht, ist die Frage für den nächsten Beitrag.
Entstanden beim Umbau meines Heimnetzes, siehe die Serie ab Teil 1. Stand: November 2026. Fragen, Korrekturen und eigene Erfahrungen gerne in die Kommentare.